
子どもの頃、秘密基地の入口で合言葉を決めた方は多いと思います。「山」と聞かれたら「川」と答える。答えられた人だけが中に入れる。単純ですが、仲間うちでは十分に役に立つ仕組みでした。
私たちが毎日使っているパスワードも、この合言葉と同じ形をしています。銀行のアプリを開くとき、証券会社の画面にログインするとき、私たちは合言葉を相手に伝え、相手は手元の控えと見比べて、本人かどうかを判断します。
2026年11月6日、金融庁は「現下の情勢を踏まえた金融機関利用者へのお願い」を公表しました。メールのリンクを安易に押さない。パスワードを使い回さない。フィッシングに強い多要素認証を使う。身に覚えのない取引の通知が来たら、すぐに金融機関へ連絡する。この四つです。
ニュースだけを読むと、「怪しいメールに気をつければいい」「パスワードを複雑にすればいい」と受け止めたくなります。もちろん、そう受け止めることが悪いわけではありません。どれも大切な心がけです。
しかし、それだけでしょうか。
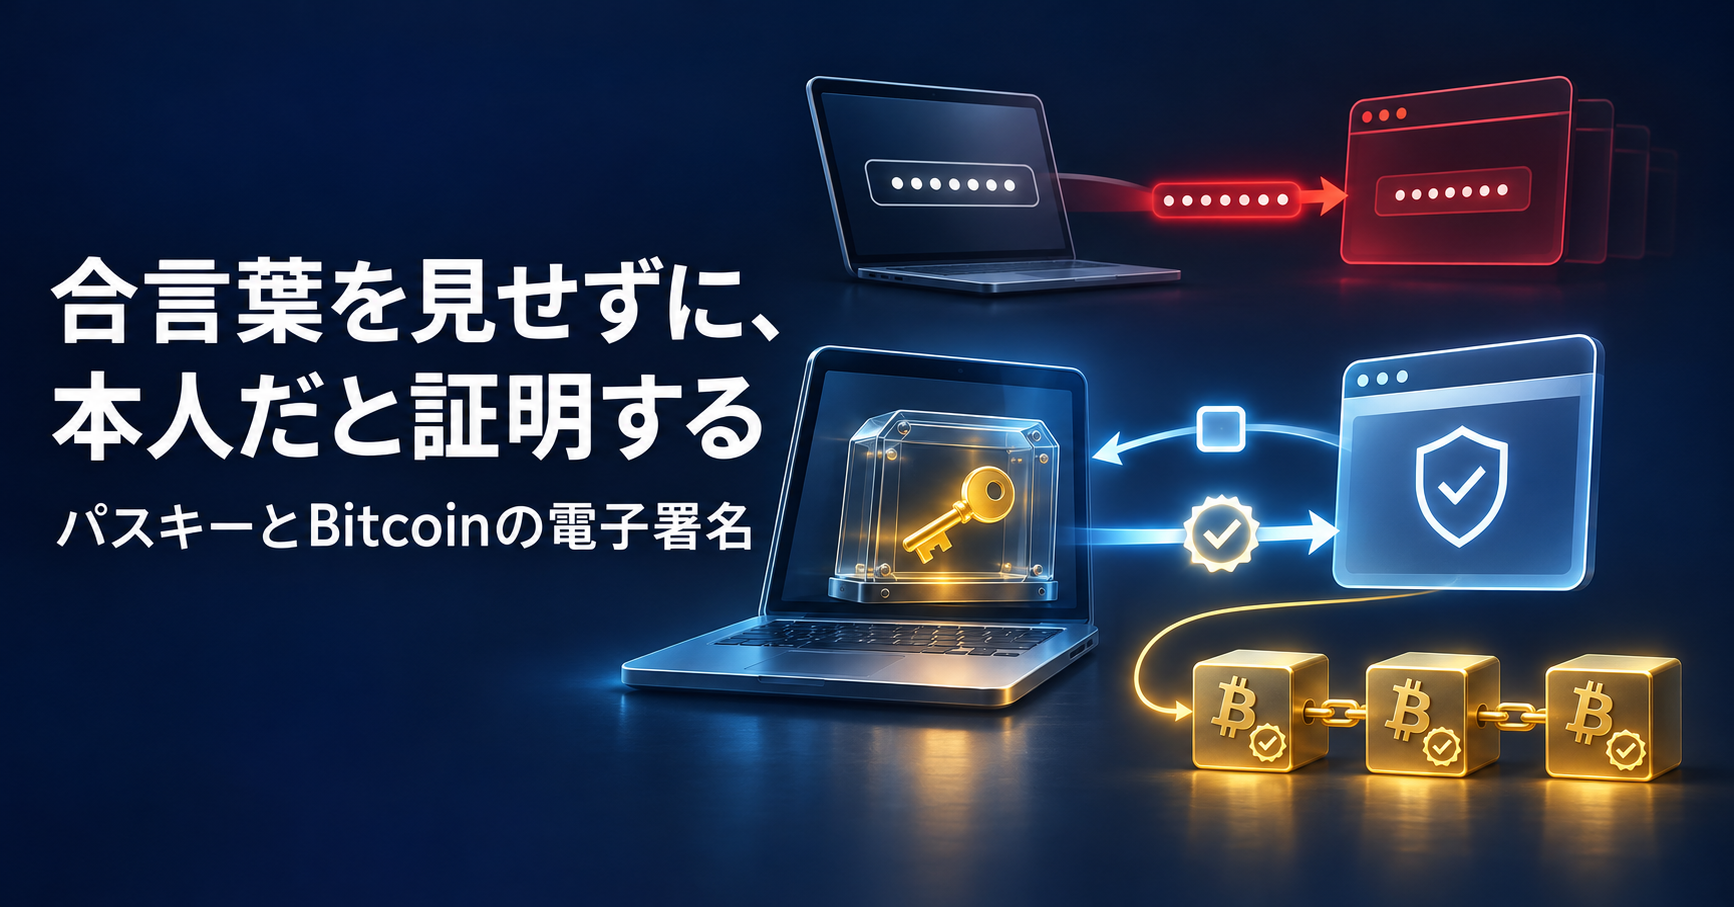
合言葉の弱さは、覚え方にあるのではありません。合言葉を言った瞬間に、それを聞いた相手が同じ言葉を使えるようになる。この形そのものにあります。そして今、金融の世界は、合言葉を一切口にせずに本人だと証明する方式へ、移ろうとしています。
この方式は、実は2009年から一日も止まらずに動いている仕組みの中で、すでに使われてきました。Bitcoinです。Bitcoinには、パスワードという仕組みがありません。ログインという手続きも、パスワードの再発行窓口もありません。
私は技術系の職に16年就いたあと、外資系の生命保険会社で営業をしていました。保険の契約でも、本人確認は毎日の仕事でした。そこで学んだのは、確認の手順は人を疑うためではなく、本人を守るためにあるということです。この記事でも、その順番で考えます。
なお、この記事では価格の話を一切しません。扱うのは、合言葉で確かめる仕組みと、合言葉を見せずに確かめる仕組みの違い、そしてそれが私たちの暮らしにどう効くのか、だけです。
この記事で扱う3点
- パスワードは、なぜ気をつけていても盗まれるのか。その仕組み上の理由
- パスキーなど「フィッシングに強い認証」は、何がどう違うのか
- Bitcoinの電子署名は、同じ考え方をどのように使い、何を持ち主に任せているのか
こんな方に向けた記事です
- 暗号通貨に関心はあるものの、まだ始めていない方
- 銀行や証券会社から「パスキーを設定してください」と案内され、迷っている方
- 離れて暮らす親のスマートフォンに届く、怪しいメールが心配な方
- 金融・保険・ITの実務で、お客さまに認証の違いを聞かれて答えに迷った方
- 価格の話ではなく、仕組みから理解したい方
それでは、本文へとお進みください。
目次
第一章:2026年11月6日、金融庁が利用者に四つのお願いをした
まず、何が起きたのかを確認します。
2026年11月6日、政府の「サイバーセキュリティに関する関係閣僚会議」が、「サイバーセキュリティ緊急対策パッケージ」を決定しました。サイバー攻撃による不正アクセスや情報の漏えいが相次いでいることを受けた対策です。柱は四つあり、基本的な対策の徹底、情報の集約と捜査の強化、攻撃への対処、被害者の支援が並んでいます。
同じ日、金融庁は利用者に向けて四つのお願いを公表しました。
背景として挙げられたのは、金融機関が顧客向けに公開しているサービスや業務のシステムへの不正アクセスです。顧客の情報が漏れる事案が相次いでいます。漏れた情報を悪用し、実在の会社や役所を装った巧妙なメールが、今後さらに増えるおそれがあると、金融庁は注意を促しています。
数字も見ておきます。
金融庁が2026年7月に公表した分析レポートによれば、2025年のインターネットバンキングの不正送金は、1年間で約104億円でした。前の年の約1.2倍です。そして、その約9割がフィッシングによるものとされています。
この数字の重みは、時間を戻すとよく分かります。警察庁と金融庁の資料では、2012年の不正送金の被害は64件、約0.5億円でした。2023年には、12月8日時点の暫定値で5,147件、約80.1億円に増え、過去最多を記録しています。10年ほどで、被害額は100倍を超えました。
証券口座でも、同じことが起きました。
2025年の春から、証券会社を装った偽のサイトでIDとパスワードを盗み、他人の口座で勝手に売買する被害が急増しました。金融庁の集計では、2025年1月から5月だけで不正な取引は5,958件にのぼり、売られた金額は約2,772億円、買われた金額は約2,468億円でした。口座の株が勝手に売られ、その代金で別の小さな銘柄が買われる。そうした手口が多いと、金融庁は説明しています。売買の金額は、利用者の実際の損失額とは一致しません。
これを受けて金融庁は、2025年7月15日に監督指針の改正案を公表しました。ログイン、出金、出金先の銀行口座の変更といった重要な操作で、フィッシングに強い多要素認証を最初から有効にし、必須にする。その方式の例として示されたのが、パスキーと、公開鍵の基盤を使った認証です。
2026年4月16日には、銀行、信用金庫、信用組合、労働金庫、証券会社が、金融庁と警察庁と一緒にチラシと動画を作りました。業界を横断した、官民一体の呼びかけです。そこには「パスワードだけの対策では不十分」という趣旨が、はっきりと書かれています。
これだけの金融機関が、同じ言葉をそろえて発信している。私はここに、時代の区切りを感じます。
では、なぜパスワードだけでは足りないのでしょうか。次の章で、よくある見方と実際とのずれを見ていきます。
第二章:「気をつければ防げる」という見方と、実際とのずれ
フィッシングの話を聞くと、多くの方はこう考えます。「怪しいメールを開かなければ大丈夫」「自分は引っかからない」。
もちろん、その心がけが悪いわけではありません。金融庁のお願いの一つめも、まさにメールのリンクを安易に押さないことです。注意深さは、今も最初の防波堤です。
けれど、実際の姿は少し違います。ずれは三つあります。
一つめのずれは、「偽のサイトは見れば分かる」という思い込みです。
金融機関のチラシ自身が、フィッシングサイトは見た目で見分けにくいと書いています。ロゴも色も、画面の並びも本物とそっくりです。急いでいるとき、疲れているとき、家族の用事の合間に、アドレス欄の一文字の違いまで確かめられる人は多くありません。見分ける力に頼る対策は、人間がいつも万全であることを前提にしています。
二つめのずれは、「パスワードを複雑にすれば安全」という思い込みです。
複雑なパスワードは、当てずっぽうで破られることには強くなります。けれど、フィッシングは当てずっぽうではありません。利用者自身に、偽のサイトへ入力してもらう手口です。20文字の複雑な合言葉でも、偽の門番に言ってしまえば、その瞬間に相手のものになります。合言葉の長さは、聞かれた相手が本物かどうかを何も確かめてくれません。
三つめのずれは、「ワンタイムパスワードを足せば万全」という思い込みです。
SMSやアプリで届く6桁の数字は、確かに守りを一段強くしました。ただし、これも数字を相手に伝える方式です。偽のサイトが、利用者の入力した数字をその場で本物のサイトへ中継すれば、数字の有効期限の間に突破されます。2023年の警察庁と金融庁の注意喚起も、偽のサイトにワンタイムパスワードを入力しないよう呼びかけていました。
もちろん、ワンタイムパスワードが無駄だったわけではありません。導入された当時、盗んだ合言葉を後から使い回す手口には、はっきりとした効果がありました。攻撃する側が、その場で中継する手間をかけるようになったこと自体が、守りが効いていた証拠です。
三つのずれには、共通点があります。どれも「秘密を相手に伝えて、確かめてもらう」という形のままだということです。
ここで、最初の合言葉に戻ります。
秘密基地の合言葉が破られるのは、子どもが不注意だからではありません。門の前に立っている子が本物の仲間かどうかを、合言葉を言う側からは確かめられないからです。偽の門番に「山」と聞かれても、私たちは「川」と答えてしまう。弱点は答え方ではなく、答えを渡す形そのものにあります。
では、答えを渡さずに、本人だと証明する方法はあるのでしょうか。次の章で、その仕組みを開けて見ていきます。
第三章:合言葉を渡す仕組みと、渡さずに証明する仕組み
パスキーの仕組みは、二つの鍵の組み合わせでできています。
一つは、本人だけが持つ「秘密鍵」です。もう一つは、誰に見せてもかまわない「公開鍵」です。この二つは数学的に対になっていて、秘密鍵で作った印は、対になる公開鍵でしか確かめられません。そして、公開鍵から秘密鍵を割り出すことは、現実的には不可能とされています。
流れを、銀行のアプリで追ってみます。
最初にパスキーを登録するとき、スマートフォンがその銀行専用の鍵の組を作ります。秘密鍵はスマートフォンの中にしまわれ、銀行には公開鍵だけが送られます。銀行の側には、盗まれて悪用される合言葉の控えが、そもそも置かれません。
次にログインするとき、銀行はその場かぎりの問題文を送ってきます。スマートフォンは、指紋や顔やPINで持ち主を確かめたうえで、秘密鍵を使って問題文に印を付けて返します。銀行は手元の公開鍵で、その印が正しいかを確かめます。正しければ、ログインが完了します。
ここで大切なのは、秘密鍵そのものは一度もスマートフォンの外に出ないことです。指紋や顔の情報も、端末の中で使われるだけで、銀行には送られません。銀行が受け取るのは、公開鍵と、その場の問題文への印だけです。
では、なぜこの方式はフィッシングに強いのでしょうか?
それは、鍵の組が、登録した本物のサイトに結び付けられているからです。
パスキーは、登録したときのサイトの住所を覚えています。偽のサイトから問題文が来ても、住所が違えば、スマートフォンはそもそも印を付けません。利用者が見分けられなくても、端末が見分けてくれる。偽の門番には、答えようがないのです。
しかも、仮に印を盗み見られても、それはその場かぎりの問題文への印です。次のログインでは、別の問題文が来ます。使い回せる合言葉は、どこにも流れていません。
すると驚きの発見!
この仕組みは、「秘密を守る」ことを、利用者の注意力から、端末と数学に移していたのです。
身近な物でたとえるなら、合言葉は家の鍵の複製を門番に預けるようなものです。パスキーは、鍵を預けずに、錠前の前で毎回扉を開けて見せるやり方に近いでしょう。見ている人が覚えられるのは「開いた」という事実だけで、鍵の形ではありません。
金融庁の改正案が、パスキーと並べて公開鍵の基盤を使った認証を挙げたのも、同じ理由です。マイナンバーカードの電子証明書も、この公開鍵の考え方の上に立っています。
この方式は、ある日突然生まれたわけではありません。次の章では、鍵を二つに分けるという発想の歴史をたどります。
第四章:なぜ、鍵を二つに分ける方式が生まれたのか
では、なぜわざわざ鍵を二つに分ける必要があったのでしょうか?
それは、離れた相手との間で、秘密を一度も運ばずに信頼をつくる方法が求められたからです。
鍵が一つしかない方式では、送る側と受け取る側が、同じ秘密を共有しなければなりません。共有するには、どこかで秘密を運ぶ必要があります。運ぶ途中で盗まれれば、それで終わりです。銀行と何百万人もの利用者が、それぞれ秘密を安全に運び合うのは、とても大きな負担でした。
この壁を越えたのが、1970年代に登場した公開鍵暗号です。見せてよい鍵と、見せてはいけない鍵を分ける。この発想によって、秘密を運ばずに、印の正しさだけを確かめ合えるようになりました。インターネットで買い物をするとき、アドレス欄に鍵の印が出るのも、この技術のおかげです。
ただし、技術があることと、誰もが使えることは別の話です。
長い間、ログインの主役は合言葉のままでした。合言葉は、仕組みが単純で、どんな機械でも使えて、忘れたら再発行できます。この手軽さが、40年以上にわたって私たちの暮らしを支えてきたのも事実です。合言葉の方式は、決して悪者ではありません。
そこで、IT企業や金融機関が集まり、2012年に「FIDOアライアンス」という団体が作られました。パスワードに頼らない認証を、業界の共通規格にするための団体です。2022年5月には、アップル、グーグル、マイクロソフトの3社が、この規格への対応の拡大をそろって表明しました。パスキーという呼び名が広まったのは、ここからです。
一方で、同じ発想を、まったく別の目的で使った仕組みがあります。
2008年10月31日、サトシ・ナカモトと名乗る人物が、Bitcoinの論文を公開しました。その第2節は、電子的なコインを「電子署名の連なり」として定義しています。お金を送るとは、持ち主が秘密鍵で取引に署名し、次の持ち主の公開鍵を書き込むことだ、という定義です。
ここに、パスキーとの決定的な違いがあります。
パスキーは、銀行という相手がいて、その銀行にログインするための鍵です。Bitcoinには、ログインする相手がいません。銀行のような管理者がいないので、合言葉の控えを置く場所もありません。世界中のフルノードと呼ばれるコンピュータが、同じ記録を持ち、署名が公開鍵と合っているかを、誰に頼まれることもなく確かめ続けています。
2021年11月には、Taproot(タップルート)という更新で、シュノア署名という新しい署名方式も使えるようになりました。2009年1月の始動から現在まで、Bitcoinは合言葉を一度も使わずに動いてきたのです。
金融機関がようやく本格的に取り入れ始めた考え方を、Bitcoinは最初から土台に置いていた。私はこの順番に、設計の深さを感じます。
第五章:フィッシングに強い認証は、暮らしのどこに効くのか
ここまでの話は、技術の話に聞こえたかもしれません。けれど、この違いは、私たちの暮らしのいくつもの場面に顔を出します。四つの場面で考えます。
一つめの場面は、地方で一人暮らしをする75歳の母のスマートフォンです。
ある朝、「お客さまの口座を一時停止しました。確認はこちら」というSMSが届きます。差出人の名前は、いつもの銀行です。母は慌てて画面を開き、案内に沿って入力を進めます。合言葉の方式であれば、この時点で口座の扉は開いてしまいます。
パスキーを設定していれば、話が変わります。偽のサイトでは、スマートフォンが印を付けません。母がどれほど慌てていても、端末が門を閉じてくれます。離れて暮らす子どもが、帰省のときに一緒に設定しておく。それだけで、守りの形が変わります。
二つめの場面は、従業員20人の町工場で、振込を担当する経理の方です。
月末には、仕入れ先への支払いと給与の振込が重なります。忙しいときほど、「振込先の口座が変わりました」という取引先を装ったメールが紛れ込みます。法人のネットバンキングで、ログインと振込先の変更にフィッシングに強い認証を求めておけば、偽のサイトに入力しても、扉は開きません。注意力を責める前に、仕組みで守る。経理の担当者を一人で矢面に立たせないための備えです。
三つめの場面は、介護のために、親の口座を見守っている50代の子どもです。
親のパスワードを教えてもらい、子どもが代わりにログインする。家族の中では、よくある助け合いです。けれど合言葉は、伝えた瞬間に、伝えた人の手を離れます。メモが残り、使い回され、いつ誰が使ったのかが分からなくなります。
パスキーは、端末に結び付いた鍵です。合言葉のように、口で渡すことができません。だからこそ、家族の見守りは、合言葉の共有ではなく、金融機関が用意している代理の手続きや、家族の登録の仕組みで整える。その必要がはっきり見えてきます。
四つめの場面は、スマートフォンを機種変更する日です。
秘密鍵が端末の中にあるなら、端末を替えたら消えてしまうのではないか。そう心配される方は多いと思います。実際には、パスキーの多くは、同じ持ち主の信頼できる端末の間で同期される仕組みになっています。それでも、古い端末を手放す前に、新しい端末で一度ログインできるかを確かめる。この順番を守るだけで、締め出される心配はぐっと減ります。
母のスマートフォン、町工場の経理、介護の見守り、機種変更の日。どの場面でも、守っているのは注意力ではなく、秘密を渡さない形です。
だからこそ、この変化は、技術に詳しい人だけのものではありません。
第六章:よくある四つの誤解と、その正体
新しい仕組みが広がると、期待と不安の両方から誤解が生まれます。ここでは、特に多い四つを取り上げます。
一つめの誤解は、「パスキーは、指紋や顔の情報を銀行に送っている」というものです。
第三章で見たとおり、指紋や顔は、スマートフォンの中で持ち主を確かめるためにだけ使われます。銀行に届くのは、公開鍵と、その場の問題文への印です。指紋は鍵そのものではなく、鍵の入った引き出しを開けるための取っ手にすぎません。
二つめの誤解は、「パスキーにすれば、もう詐欺には遭わない」というものです。
パスキーが防ぐのは、偽のサイトに合言葉を盗まれることです。電話で「確認のため、画面のとおりに操作してください」と誘導され、本物のアプリで自分の手で送金してしまう被害までは防げません。金融庁の分析レポートも、金融機関を装った電話でフィッシングサイトへ誘導する手口を挙げています。鍵がどれほど強くても、扉を開けるのは持ち主の手です。だからこそ、金融庁のお願いの四つめ、身に覚えのない通知が来たらすぐに連絡することが、今も欠かせません。
三つめの誤解は、「多要素認証は、金融機関が責任を逃れるための面倒な手続きだ」というものです。
確かに、ログインのたびに一手間増えるのは、使う側にとって負担です。設定の画面が分かりにくい、と感じる方もいるでしょう。けれど、銀行や証券会社は、長年にわたって私たちの給与や年金を運び、被害が出たときには補償の判断を担ってきました。2025年5月2日には、日本証券業協会のもとで大手とネットの証券会社10社が、約款にかかわらず、個別の事情を踏まえて被害を補償する方針を示しました。業界がそろってチラシを作り、必須化に踏み込んだのは、利用者を守る責任を果たすための選択です。面倒の裏には、現場の重い経験があります。
四つめの誤解は、「Bitcoinは電子署名で動いているから、だまされることはない」というものです。
Bitcoinの署名は、秘密鍵を持たない人が勝手に送金することを防ぎます。けれど、持ち主自身がだまされて署名してしまえば、その取引は正しい取引として記録されます。そしてBitcoinには、取り消してくれる窓口も、補償してくれる会社もありません。偽のウォレットのアプリや、「サポート担当」を名乗る人物に秘密鍵を入力してしまう被害も起きています。
合言葉のいらない仕組みは、だまされない仕組みではありません。秘密を渡さずに済む仕組みです。
誤解の正体は、どれも同じところにあります。「何を守ってくれて、何は持ち主が引き受けるのか」の線を、引かないまま見ていることです。次の章では、その線を引いて、行動がどう変わるかを考えます。
第七章:電子署名を知ると、お金の守り方の見え方が変わる
ここまでの話を、一枚の地図にまとめます。
合言葉の方式では、秘密は利用者と金融機関の両方にあります。金融機関の側の控えが漏れれば、利用者がどれほど注意していても危険が及びます。今回の緊急対策の背景にある情報漏えいは、まさにこの形の弱点です。
パスキーの方式では、秘密は利用者の端末にだけあり、金融機関には公開鍵だけが置かれます。金融機関の記録が漏れても、そこから扉を開けることはできません。その代わり、ログインの相手は今までどおり金融機関で、困ったときに相談できる窓口も残ります。
Bitcoinの方式では、秘密は持ち主にだけあり、相手となる管理者そのものがいません。誰かに入れてもらう扉がないので、合言葉を盗まれる場所もありません。その代わり、鍵を失っても再発行はされず、だまされて署名しても取り消されません。
この地図を持つと、ニュースや案内の読み方が変わります。新しいサービスや認証の案内を見たら、確かめることは三つです。
一つめは、「秘密を相手に渡しているか」です。入力欄に打ち込んでいるのが合言葉なのか、端末が印を付けているだけなのか。
二つめは、「その鍵は、どのサイトに結び付いているか」です。本物の住所にだけ反応する鍵なのか、どこでも使えてしまう合言葉なのか。
三つめは、「失ったとき、だまされたとき、誰が戻してくれるか」です。金融機関の窓口があるのか、それとも自分で引き受けるのか。
この三つが分かれば、カタカナの用語がいくつ増えても、慌てずに見分けられます。
ここで、学ぶ順番について触れておきます。
当協会は、お金の守り方を学ぶとき、鍵と署名の仕組みを先に、個々のアプリやサービスは後に、という順番をおすすめしています。家を建てるときに、家具より先に間取りと錠前の位置を決めるのと同じです。
そして、鍵と署名の仕組みを、いちばん素朴な形で見せてくれるのがBitcoinです。管理者のいない仕組みで鍵を理解すると、管理者のいる仕組みで、何が守られているのかが逆側から見えてきます。
私自身、銀行のアプリでパスキーを設定する画面を見たとき、すぐに意味が分かりました。Bitcoinで、秘密鍵と公開鍵の関係を先に学んでいたからです。新しい言葉に怖さを感じなかったのは、詳しかったからではなく、順番を知っていたからでした。
怖いのではなく、順番を知らないだけ。決断はいつでもいい。けれど、決断できる状態は、今日からつくれます。
まとめ:本人の証明は、秘密を渡さないところから始まる
2026年11月6日、政府はサイバーセキュリティの緊急対策を決め、金融庁は利用者に四つのお願いを公表しました。リンクを安易に押さない。パスワードを使い回さない。フィッシングに強い多要素認証を使う。身に覚えのない通知が来たら、すぐに連絡する。背景には、2025年に約104億円にのぼったインターネットバンキングの不正送金と、その約9割を占めるフィッシングがあります。
パスワードが破られるのは、私たちが不注意だからではありません。合言葉という形が、聞いた相手に同じ力を渡してしまうからです。どれほど複雑な合言葉も、偽の門番の前では役に立ちません。
パスキーは、鍵を二つに分けることで、この形を変えました。秘密鍵は端末の外に出ず、金融機関には公開鍵だけが置かれます。鍵は本物のサイトに結び付き、偽のサイトでは印を付けません。守りの主役が、利用者の注意力から、端末と数学に移ったのです。
そしてBitcoinは、2008年の論文で、お金そのものを電子署名の連なりとして定義しました。管理者も、合言葉も、ログインもない仕組みです。その代わり、鍵を守る責任と、署名する前に確かめる責任は、すべて持ち主に戻ります。
ここに、この記事でいちばんお伝えしたいことがあります。
本人であることの証明は、秘密を誰かに預けることではなく、秘密を預けずに示すことへ移り始めています。金融機関が今そろって進めている変化は、Bitcoinが最初から土台に置いていた考え方と、同じ方向を向いています。
だからこそ、Bitcoinを学ぶことは、投資の勉強ではありません。これからの時代に、自分と家族のお金を守るための、基礎の読み書きです。
ここまで読み進めてくださった方は、もう合言葉と署名の違いを、ご自分の言葉で説明できるはずです。その説明は、家族や同僚、お客さまを守る力にもなります。
当協会が12年続けてきた講座でも、受講を始める方のいちばん多い動機は、「人に伝えたい」というものです。仕組みを知った人が、身近な一人に伝える。被害を減らす力は、そうした小さなつながりの中にもあります。
今度帰省したら、親のスマートフォンを一緒に開いてみてください。設定画面の一番下で、合言葉のいらない扉が、静かに待っています。
この記事について
- 執筆者:山下健一(一般社団法人日本クリプトコイン協会 代表理事)
- 公開日:2026年11月12日
- 最終更新日:2026年11月12日
- 参考資料:内閣官房「サイバーセキュリティ緊急対策パッケージ」(サイバーセキュリティに関する関係閣僚会議、2026年11月6日決定)/金融庁「現下の情勢を踏まえた金融機関利用者へのお願い」(2026年11月6日)/金融庁「フィッシング耐性のある多要素認証等に係る官民一体・業界横断的な広報について」(2026年4月16日、同年11月6日更新)/金融庁「金融商品取引業者等向けの総合的な監督指針」等の一部改正(案)(2025年7月15日公表)/金融庁「インターネット取引サービスへの不正アクセス・不正取引にご注意ください」(2025年4月3日公表、2026年10月9日更新)/金融庁「金融分野におけるITレジリエンスに関する分析レポート」(2026年7月)/警察庁・金融庁「フィッシングによるものとみられるインターネットバンキングに係る不正送金被害の急増について(注意喚起)」(2023年12月25日)/FIDO Alliance「How passkeys work」(Passkey Central)/Satoshi Nakamoto「Bitcoin: A Peer-to-Peer Electronic Cash System」(2008年10月31日)
- 位置づけ:本記事は当協会の公式見解です。

暗号通貨技能検定とは
こんな想いの方々が受講されています
- 暗号通貨やブロックチェーンについて、知識の有無にかかわらず興味関心がある。
- 同一労働・同一賃金が施行された中、資格を得て他者との収入に違いを出したい。
- 自社のビジネスにブロックチェーン技術がどの様に導入できるのかを知りたい。
- SDGsの目標達成に対し、ブロックチェーン技術がどの様に関係していくのかを知りたい。
- 暗号通貨に関する情報を、仕組みや構造から自分で読み解く力を身につけたい。
- 暗号通貨の始め方や取り扱いを覚えたいが、書店に並んでいる本やYoutubeを見ても理解が進まない。
- 講師としての資格を取得し、より多くの方々へ暗号通貨の思想やブロックチェーン技術の概念を伝えたい。


投稿者プロフィール


- 代表理事
-
暗号通貨の思想とブロックチェーンの概念は、金融システムをより安全に低コストで運用できるだけでなく、銀行口座を持たない20億人の生活環境を底上げします。また、寄附や募金へ広く活用されることは、SDGsの達成にも貢献する事でしょう。一人でも多くの方と共に、正しい暗号通貨システムの可能性を学び、実生活や仕事にも取り入れて頂けるよう、当協会はこれからも「暗号通貨技能検定講座」の開催を重ねて参ります。
【資格・受賞歴】
・日本メンタルヘルス協会公認カウンセラー
・東久邇宮記念賞受賞
・東久邇宮文化褒賞受賞
・特許:特開2016-081134号
・特願:2018-028585
最新の投稿